

A veces es necesario establecer una contraseña a la BIOS, ya sea por seguridad, para propar qué pasa etc., y es hasta cierto punto factible como seguridad, evitas que usuarios no autorizados puedan formatear el equipo enc aso de que te lo roben, pero qué ¿Pasa si olvidas dicha contraseña?
Pues bien, resulta que los fabricantes de los equipos más utilizados tienen un backdor "Puerta trasera" o más bien, como un algoritmo que permite obtener la contraseña olvidada.
El proceso es relativamente simple, no hay mucha complejidad en ello.
Lo explico a continuación:
Primero entrar al equipo desde el Bios, presionando F12, F2, ESC, o cualquiera que sea la combinación para su equipo, ahora con eso de que cada marca le ha puesto su propia tecla es complicado saberlos todo, y más aún, viene Microsoft con su famoso UEFI para acabarla, pero bueno.
Entramos al BIOS, y cuando solicite la contraseña, tecleamos tres veces erroneamente la misma, es decir, ecribimos cualquier cosa, el punto es fallar tres veces.
Al haber escrito erróneamente las contraseñas, el sistema arrojará un número similar a esto:
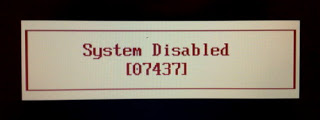
Este número lo suben a esta página:

Una vez ahí, les lanzará unas frases posibles de las que haya descifrado:
 Hora lo que harán es seleccionar una de ellas de acuerdo a la marca de su laptop e ingresarla como contraseña en la BIOS, para esto es necesario reiniciar el equipo de nuevo.

Si una de las frases arrojadas coincide, con eso han entrado a al BIOS, ahora que ya saben la contraseña, deciden si la cambian o la quitan.
Bueno, aquí les dejo una tabla con los secript y ejecutables de algunas marcas de laptops:
| Vendor | Hash Encoding | Example of Hash Code/Serial | Scripts |
|---|---|---|---|
| Compaq | 5 decimal digits | 12345 | pwgen-5dec.py Windows binary |
| Dell | serial number | 1234567-595B 1234567-D35B 1234567-2A7B | Windows binary&source |
| Fujitsu-Siemens | 5 decimal digits | 12345 | pwgen-5dec.py Windows binary |
| Fujitsu-Siemens | 8 hexadecimal digits | DEADBEEF | pwgen-fsi-hex.py Windows binary |
| Fujitsu-Siemens | 5x4 hexadecimal digits | AAAA-BBBB-CCCC-DEAD-BEEF | pwgen-fsi-hex.py Windows binary |
| Fujitsu-Siemens | 5x4 decimal digits | 1234-4321-1234-4321-1234 | pwgen-fsi-5x4dec.py Windows binary |
| Hewlett-Packard | 5 decimal digits | 12345 | pwgen-5dec.py Windows binary |
| Hewlett-Packard/Compaq Netbooks | 10 characters | CNU1234ABC | pwgen-hpmini.py Windows binary |
| Insyde H20 (generic) | 8 decimal digits | 03133610 | pwgen-insyde.py Windows binary |
| Phoenix (generic) | 5 decimal digits | 12345 | pwgen-5dec.py Windows binary |
| Sony | 7 digit serial number | 1234567 | pwgen-sony-serial.py Windows binary |
| Samsung | 12 hexadecimal digits | 07088120410C0000 | pwgen-samsung.py Windows binary |
Obtenido de: http://dogber1.blogspot.mx/2009/05/table-of-reverse-engineered-bios.html
Nota: Esto puede que sea repetitivo, o que ya sea todo un cliché, sin embargo, yo no lo había necesitado, por eso hasta ahora me puse a investigar sobre ello, y encontré información en inglés, así que quise medio traducirla para los que aún no lo conocen.
Aclaro que hay otras opciones quizá, por ejemplo: desarmar la laptop desmontar la memoria rom, etc., pero no es necesario si funciona con esto. A mi ha servido en una HP, Samsung y Dell.
Debo aclarar algo, este método es exclusivo para la contraseña del BIOS, COSA QUE NO ES LO MISMO, QUE LA CONTRASEÑA DE UNLOCK SETUP, CONTRASEÑA DEL DISCO DURO, CONTRASEÑA DE CIFRADO, etc.
En las laptops actuales, sus respectivos fabricantes, ahora añaden más opciones de contraseñas, casi una contraseña para cada dispositivo, por ejemplo, DELL, te la opción del Unlock Setup, que es diferente a la contraseña del disco duro, y de la BIOS, entonces, éste MÉTODO ES EXCLUSIVO PARA DESCIFRAR LA CONTRASEÑA DE LA BIOS, ÚNICAMENTE DE LA BIOS, incluso habrá contraseñas que no se descifrarán.
CON MUCHA PENA TENDRÁN QUE DESARMARLA Y QUITARLE LA PILA INTERNA Y EXTERNA, PARA REINICIAR LA MEMORIA ROM.

